Autoryzacja API
Jak wygenerować klucz API, dodać go do zapytań i bezpiecznie przechowywać.
Ostatnia aktualizacja:
Generowanie klucza API
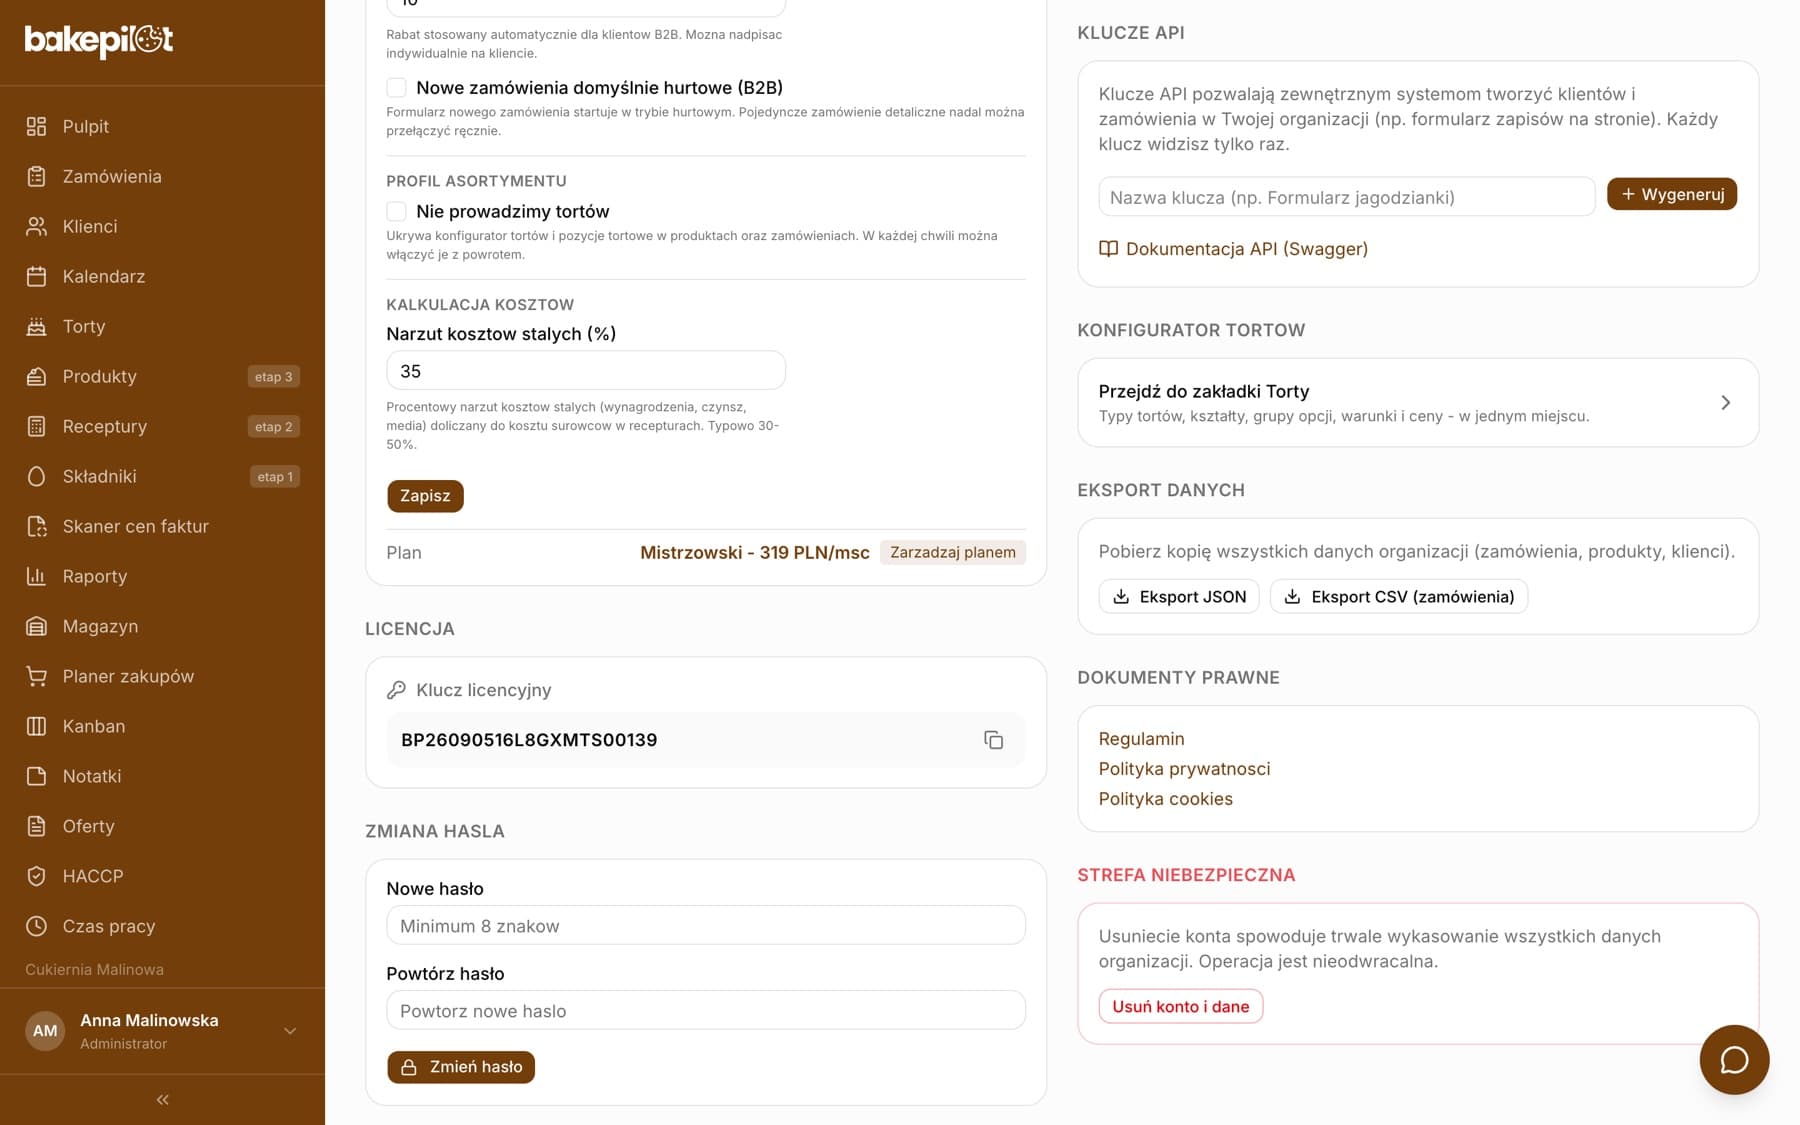
Klucze generuje Administrator w Ustawieniach, w sekcji „Klucze API”. Każdy klucz ma nazwę, po której go rozpoznasz na liście, i jest pokazywany w całości tylko raz - w bazie trzymamy wyłącznie jego skrót. Później na liście widzisz tylko początek klucza i datę ostatniego użycia.
- Otwórz Ustawienia, sekcja „Klucze API”
- Wpisz nazwę w polu „Nazwa klucza (np. Formularz jagodzianki)” i kliknij „Wygeneruj”
- Skopiuj klucz z ramki „Skopiuj klucz teraz - nie pokażemy go ponownie” ikoną kopiowania
- Kliknij „Mam zapisany klucz - ukryj”
Uwaga: Nigdy nie umieszczaj klucza API w kodzie strony wykonywanym w przeglądarce (JavaScript). Używaj go tylko po stronie serwera.
Autoryzacja zapytań
Każde zapytanie musi zawierać klucz - w nagłówku Authorization (Bearer) albo w nagłówku X-API-Key. Zapytania bez klucza lub z nieprawidłowym kluczem zwracają błąd 401. Klucz sam identyfikuje Twoją organizację, więc nie podajesz jej numeru ani NIP-u.
- Nagłówek: Authorization: Bearer bp_live_xxx
- Alternatywnie: X-API-Key: bp_live_xxx
- Błąd 401 przy braku lub błędnym kluczu
- Błąd 403 z kodem plan_required, gdy organizacja jest w planie Podstawowym
- Limit: 120 zapytań na minutę na klucz
Odwoływanie i bezpieczeństwo
Klucz API daje dostęp do danych Twojej organizacji - traktuj go jak hasło. Przechowuj go w zmiennych środowiskowych, nie w kodzie źródłowym. Jeśli podejrzewasz wyciek, odwołaj klucz ikoną kosza na liście w sekcji „Klucze API” i wygeneruj nowy; odwołany klucz przestaje działać natychmiast.
- Ikona kosza „Odwołaj klucz” przy każdym kluczu na liście
- Lista pokazuje początek klucza i datę ostatniego użycia („nieużywany”, gdy nie było zapytań)
- Przechowuj klucz w zmiennych środowiskowych (.env), nie w repozytorium
- Osobny klucz dla każdej integracji - łatwiej odwołać jeden bez psucia reszty